Domain magic-forest.de kaufen?
Wir ziehen mit dem Projekt
magic-forest.de um.
Sind Sie am Kauf der Domain
magic-forest.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain magic-forest.de kaufen?
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **

Ähnliche Suchbegriffe für Intrusion-Detection
Top-Angebote
Produkte zum Begriff Intrusion-Detection:
-
Disney, Belle's Magical WorldDisney, Belle's Magical World , Puzzle Thomas Kinkade, Disney 3.000 Teile , > , Erscheinungsjahr: 20220905, Fachschema: Non Books / Fanartikel~Non Books / Fanartikel / Disney~Non Books / Puzzles (ab 1000 Teile)~Non Books / Puzzles / Puzzle für Erwachsene~Non Books / Puzzles, Warengruppe: NB/Spielen/Raten, UNSPSC: 95030069, Warenverzeichnis für die Außenhandelsstatistik: 95030069, Sender’s product category: NONBO, Länge: 368, Breite: 270, Höhe: 92, Gewicht: 2026, Produktform: Spiele, Genre: Spiele, PBS,38,53 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
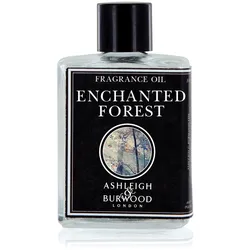
Enchanted Forest 12ml DuftölBetritt einen verzauberten Wald und lass Dich von seinen warmen, markanten und holzigen Noten in seinen Bann ziehen, während Du die magische Atmosphäre, die Dich umgibt in Dir aufnimmst. Noten von Lavandin und Eukalyptus sorgen für einen frischen Auftakt und gehen in ein warmes Herz aus Gewürzen, Irisholz und Vetiver über. Die Basisnote aus Amber, Tonkabohne und Moos gibt dem Duft eine üppige Gemütlichkeit. Diese Duftkomponenten verwöhnen Dich: Kopfnote: Lavandin, EukalyptusHerznote: Vetiver, Irisholz, GewürzeBasisnote: Amber, Tonkabohne, Moos4,21 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter


-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **

Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
Wie ist die Funktionsweise eines Intrusion Detection Systems und welche Vorteile bietet es in Bezug auf die Sicherheit von Netzwerken? Was sind die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk auf verdächtige Aktivitäten und Anomalien, um potenzielle Angriffe zu erkennen. Es kann sowohl auf Signaturen als auch auf Verhaltensanalysen basieren, um Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Netzwerksicherheit und die schnelle Reaktion auf Sicherheitsvorfälle. Die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk umfassen die Auswahl des richtigen Systems für die spezifischen Anforderungen des Unternehmens, die regelmäßige Aktualisierung von Signaturen und **
Top-Angebote
Produkte zum Begriff Intrusion-Detection:
-
Enchanted Forest SAshleigh & Burwood Katalytische Duftlampe – Enchanted Forest Die Enchanted Forest Duftlampe 🌲 fasziniert mit einem changierenden Mosaik aus Waldgrün, Silber und sanften Erdnuancen. Wie Lichtflecken unter Baumkronen spielen die Glasstücke miteinander und schaffen eine ruhige, natürliche Atmosphäre. Die glanzvolle, silberfarbene Krone setzt einen edlen Akzent und rundet das Design modern ab. Durch die katalytische Technologie neutralisiert sie Gerüche und beduftet Dein Zuhause gleichmäßig – ideal nach dem Kochen, in Haustierhaushalten oder für Deine tägliche Auszeit. ✨ Produktdetails Design: Handgefertigtes Mosaik in Grün-, Silber- und Erdtönen mit irisierendem Effekt Krone: Silberfarben, kunstvoll verziert Material: Glas & Metall Farbe: Grün/Silber Höhe: 12 cm Wird in edler Geschenkbox geliefert Kompatibel mit allen Ashleigh & Burwood Lamp Fragrance Ölen Tipps: Du kannst das neutrale Duftlampenöl zwischen der Verwendung von zwei unterschiedlichen Duftölen nutzen, um den Brenner zu reinigen. Dadurch wird seine Funktionsweise verbessert und die Lebensdauer verlängert. Bitte verwende keine anderen Düfte als die von Asleigh & Burwood, denn dies kann dem Brenner Schaden zufügen. Das neutrale Duftlampenöl kann auch zum Verdünnen der Parfums benutzt werden, um die Intensität des Duftes Deinen Vorlieben anzupassen. Bitte verwende für die Duftlampen nur die offiziellen Düfte von Ashleigh & Burwood, um die Sicherheit und Qualität der Anwendung der Duftlampe aufrecht zu erhalten. Das Verwenden anderer Düfte kann der Duftlampe permanenten Schaden zufügen und beeinträchtigt deren Sicherheit. Wechsle den Docht einmal pro Jahr, oder nach 200 Anwendungen aus. Ashleigh & Burwood - Angenehmer und intensiver Raumduft bei gleichzeitiger Beseitigung unangenehmer Gerüche! Gewöhnliche Duftsysteme machen im Grunde nichts anderes, als unangenehme Gerüche zu überlagern. Die katalytischen Lampen von Ashleigh & Burwood hingegen, vernichten unerwünschte Gerüche und beduften zeitglich die Raumluft in Deinem Zuhause. Durch die einzigartige Technologie, Diffusion per Katalyse, werden die für unangenehme Gerüche verantwortlichen Moleküle zerstört und gleichzeitig eine schnelle und langanhaltende Beduftung erreicht, selbst bei großen Räumen. Dafür sorgt der Brenner, das Herzstück jeder Duftlampe, welcher über 2 Hitzezonen verfügt. Die äußere Zone zieht die Moleküle der unerwünschten Gerüche an und zerstört sie. Die innere Zone sorgt für eine schnelle und intensive Raumbeduftung. Falls Du keine zusätzliche Beduftung wünschst, kannst Du die Duftlampe auch mit der duftneutralen Flüssigkeit betreiben, um die Raumluft ohne zusätzliche Beduftung zu reinigen.29,71 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Intrusion Detection System Evasion durch Angriffsverschleierung in Exploiting Frameworks, Fachbücher von Thomas SteinEin erhöhter Schutzbedarf von IT-Systemen kann durch Sicherheitsmassnahmen wie Firewalls, Intrusion Detection Systeme bzw. Intrusion Prevention Systeme (IDS/IPS) gewährleistet werden, die bestimmten Datenverkehr blockieren oder Angriffe erkennen und verhindern sollen. Ein Beispiel für einen Angriff ist das Ausnutzen einer Sicherheitslücke durch einen Exploit mit dem Ziel, eigenen Code auszuführen und die Kontrolle über das IT-System zu erlangen. Exploiting Frameworks stellen für solche Angriffe eine Art Baukasten dar, mit dem ein Angreifer den Exploit anpassen und automatisiert gegen ein Zielsystem ausführen kann. Viele Angriffe werden jedoch durch Schutzmassnahmen wie IDS erkannt bzw. im Falle von Intrusion Prevention Systemen (IPS) abgewehrt. Um eine Erkennung derartiger Angriffe zu verhindern, existieren mehrere kombinierbare Techniken, die jeweils auf verschiedenen Schichten des ISO OSI basieren.58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Disney, Belle's Magical WorldDisney, Belle's Magical World , Puzzle Thomas Kinkade, Disney 3.000 Teile , > , Erscheinungsjahr: 20220905, Fachschema: Non Books / Fanartikel~Non Books / Fanartikel / Disney~Non Books / Puzzles (ab 1000 Teile)~Non Books / Puzzles / Puzzle für Erwachsene~Non Books / Puzzles, Warengruppe: NB/Spielen/Raten, UNSPSC: 95030069, Warenverzeichnis für die Außenhandelsstatistik: 95030069, Sender’s product category: NONBO, Länge: 368, Breite: 270, Höhe: 92, Gewicht: 2026, Produktform: Spiele, Genre: Spiele, PBS,38,53 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
Ähnliche Suchbegriffe für Intrusion-Detection
-
Enchanted Forest 12ml DuftölBetritt einen verzauberten Wald und lass Dich von seinen warmen, markanten und holzigen Noten in seinen Bann ziehen, während Du die magische Atmosphäre, die Dich umgibt in Dir aufnimmst. Noten von Lavandin und Eukalyptus sorgen für einen frischen Auftakt und gehen in ein warmes Herz aus Gewürzen, Irisholz und Vetiver über. Die Basisnote aus Amber, Tonkabohne und Moos gibt dem Duft eine üppige Gemütlichkeit. Diese Duftkomponenten verwöhnen Dich: Kopfnote: Lavandin, EukalyptusHerznote: Vetiver, Irisholz, GewürzeBasisnote: Amber, Tonkabohne, Moos4,21 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Datenschutzorientiertes Intrusion Detection, Taschenbuch von Michael Sobirey, Vieweg & Teubner, 978-3-528-05704-6Datenschutzorientiertes Intrusion Detection, Taschenbuch Von Michael Sobirey, Vieweg & Teubner, 978-3-528-05704-6, Seitenanzahl: 14944,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie ist die Funktionsweise eines Intrusion Detection Systems und welche Vorteile bietet es in Bezug auf die Sicherheit von Netzwerken? Was sind die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk auf verdächtige Aktivitäten und Anomalien, um potenzielle Angriffe zu erkennen. Es kann sowohl auf Signaturen als auch auf Verhaltensanalysen basieren, um Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Netzwerksicherheit und die schnelle Reaktion auf Sicherheitsvorfälle. Die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk umfassen die Auswahl des richtigen Systems für die spezifischen Anforderungen des Unternehmens, die regelmäßige Aktualisierung von Signaturen und **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.